World · taz · · 2h
Linke fordert Aufklärung: Wer hat Gaza die Daten gestohlen – und wozu?
Deutsch (original) · Read in English ⇄
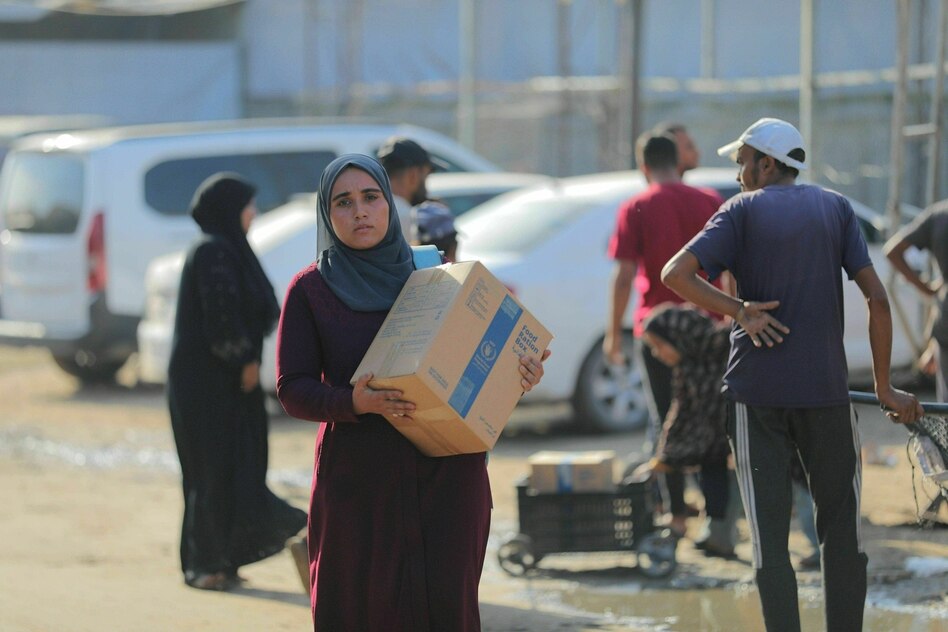
Das Welternährungsprogramm (WFP) ist für die Menschen im Gazastreifen überlebenswichtig, es ist im Krieg mit Israel die wichtigste Säule für die Versorgung mit grundlegenden Nahrungsmitteln wie Brot. Aber: Im Mai wurde die Institution, die zu den Vereinten Nationen gehört, Opfer eines Cyberangriffs – und erlitt das größte Datenleck in der Geschichte der humanitären Hilfe. Das dürfte große Teile der Bevölkerung in Gaza betreffen. Die Linke kritisiert nun die Bundesregierung: Deutschland müsse sich stärker für eine Aufarbeitung einsetzen.
Abgeordnete der Partei hatten das Bundesentwicklungsministerium danach gefragt, was die Regierung über den Vorfall wisse. „Die Bundesregierung verfügt nur in begrenztem Umfang über Kenntnisse der bei WFP eingesetzten technischen Systemlandschaft“, steht in der Antwort. Und weiter: „Die Art und Weise der Nutzung der für die Arbeit eingesetzten technischen Systeme obliegt WFP in eigener Verantwortung“.
Das sieht die linke Bundestagsabgeordnete Charlotte Neuhäuser anders. „Hunderttausende sensible Daten einer UN-Organisation werden gehackt, und die Bundesregierung schaut einfach zu: Das ist grob fahrlässig und gefährlich für die Betroffenen“, sagt Neuhäuser, die in ihrer Fraktion Sprecherin für globale Gerechtigkeit ist.
Am 14. Mai 2026 waren Hacker in die Datenbanken des Welternährungsprogramms (WFP) eingebrochen. Sie stahlen die persönlichen Daten von über 600.000 Haushalten in Gaza, die bei der Agentur der Vereinten Nationen registriert waren: Namen, Ausweis- und Handynummern, Standorte.
Wie viele Menschen genau betroffen sind, darüber macht das WFP keine genauen Angaben. Rechnet man mit drei Mitgliedern pro Haushalt, wären 1,8 Millionen Menschen betroffen, fast die gesamte Bevölkerung. Brisant ist der Fall auch deswegen, weil das WFP über zwei Wochen gebraucht hat, um die Betroffenen zu informieren. Erst im Juni trat es damit an die Öffentlichkeit.
Immer noch ist vollkommen unklar, wer die Daten gestohlen hat und zu welchem Zweck. Expert*innen befürchten, dass diese Informationen von Militär oder Geheimdiensten genutzt werden können, um Personen zu orten und sie beispielsweise als Ziele für Angriffe zu markieren.
Das WFP schweigt. Auch gegenüber der taz. Auf eine Anfrage zu dem Vorfall reagierte die UN-Behörde nicht.
Charlotte Neuhäuser will, dass die Regierung ihre Stellung als großer Geldgeber und Exekutivratsmitglied nutzt, um Druck auf das Welternährungsprogramm auszuüben. Das solle seine Cybersicherheit stärken. Kritisch sieht sie in dem Zusammenhang auch die Zusammenarbeit mit dem US-Konzern Palantir. Mit dem betreibt das WFP die Softwareplattform DOTS zum Management von Logistikdaten, um die Lebensmitteltransporte in Krisengebiete zu planen.
Palantir arbeitet gleichzeitig eng mit dem israelischen Verteidigungsministerium und der israelischen Armee zusammen, stellt Datenanalyse- und KI-gestützte Systeme für militärische Zwecke bereit. Ein Risiko für Menschen in Gaza, meint Neuhäuser. Deutschland müsse beim Welternährungsprogramm sein Veto für die Kooperation einlegen.
Aber: Von dem Cyberangriff im Mai war DOTS nicht betroffen. Das Datenleck betraf stattdessen die App, mit der sich vertriebene Menschen in Gaza für Lebensmittelhilfen registrieren. Sie stammt nicht von Palantir.
Die Bundesregierung schreibt in ihrer Antwort auf die Linken-Anfrage, sie nehme „die möglichen Risiken, die mit einer Zusammenarbeit von WFP mit Palantir im Gazastreifen verbunden sind, ernst“. Die UN-Organisation habe der Bundesregierung jedoch versichert, dass der Datenzugang für Palantir wie für jeden anderen Anbieter vertraglich abgesichert und auf die zur Erbringung der Dienstleistung unbedingt erforderlichen Informationen beschränkt sei. „Es werden keine persönlichen Informationen der von WFP unterstützten Personen auf Plattformen von Palantir verarbeitet.“
Auf Nachfrage der taz schreibt das Bundesentwicklungsministerium, die Bundesregierung setze sich gegenüber dem WFP „nachdrücklich dafür ein, dass es hohe Standards bei Datenschutz, Datensicherheit, digitaler Unabhängigkeit“ wahrt und diese „im Lichte neuer Erkenntnisse fortentwickelt“.
Hinweise darauf, dass das nötig ist, gibt es schon lange. Sie stammen teils aus internen Gutachten des Welternährungsprogramms, aber etwa auch vom Bundesrechnungshof in Deutschland. Der hat seit 2022 ein Mandat als externer Prüfer des WFP und beklagte bereits erhebliche Mängel in der IT-Landschaft der Organisation.
Könnte aber Deutschland mehr dagegen tun? Die Antwort ist kompliziert. Im Alleingang könne Deutschland schließlich nicht über IT-Vorgänge einer UN-Institution entscheiden oder die Nutzung von gewissen Programmen verbieten, erklärt Matthias Goldmann, Professor für Internationales Recht an der EBS Universität für Wirtschaft und Recht in Hessen.
Der finanzielle Hebel sei zweischneidig. „Man könnte natürlich sagen: ‚Okay, wir zahlen für dieses Projekt keinen freiwilligen Beitrag mehr, wenn ihr nicht dies oder das macht‘“, so der Jurist. „Aber dann muss man auch sagen: Man spielt letzten Endes mit dem Leben von Menschen, gerade beim Welternährungsprogramm.“
Die Bundesregierung könne aber zum Beispiel einen Antrag im Exekutivrat des Welternährungsprogramms stellen und ihre Verhandlungskraft nutzen. Informell könne man schon versuchen, politisch Einfluss zu nehmen. „Und natürlich haben die Staaten, die am meisten zahlen, einen großen Einfluss.“ So könne man auch vorgehen, um eine unabhängige Kommission zum Datenleck zu fordern. Deutschland könne auch Einsicht in die IT-Infrastruktur des WFP verlangen. Allerdings darf sich das WFP unter Umständen weigern, die Informationen herausgeben.
Axel Dreher, der an der Universität Heidelberg Professor für Internationale Wirtschafts- und Entwicklungspolitik ist, sieht das ähnlich. Außerhalb des Stellens von Anträgen im Exekutivrat bleibe Deutschland nur, freiwillige Geldbeiträgen an Bedingungen zu knüpfen. Ob das WFP sie akzeptiert, sei „Verhandlungssache“. Zudem könne der Präsident des Bundesrechnungshofs Verwaltung und Management prüfen. Das Prüfmandat der deutschen Institution läuft noch bis Mitte 2028.
Read the full story at the source
Source: taz