World Unicorn Riot
Icepick-Leak enthüllt Tausende von Mitarbeitern, Gruppen und mehr des Heimatschutzes
Ungefähr ein Fünftel des Personals der Heimatschutzbehörde ist gefährdet, mit Tausenden von Gruppen, Bürostandorten und vielem mehr. Der Beitrag Icepick Leak entlarvt Tausende von Mitarbeitern des Heimatschutzes, Gro
English (original) ·Auto-translated to Deutsch
Washington, D.C. – Es gab eine weitere große Sicherheitsverletzung bei Bundesbehörden. Berichten zufolge wurde das „Single Sign-on“ (SSO)-Anmeldesystem des Department of Homeland Security von einem Hacker des „Department of Peace“ (DoP) unterwandert, der Tausende und Abertausende von Datensätzen von Bundesangestellten preisgegeben hat. Etwa ein Fünftel des Personals der Heimatschutzbehörde wurde entlarvt. Büros und Standorte werden sehr detailliert identifiziert, von kanadischen Flughäfen bis hin zu Agenten in US-Botschaften auf der ganzen Welt. Es werden auch Gruppen angezeigt, die innerhalb des SSO-Systems mindestens bis ins Jahr 2011 zurückreichen und die Namen weltumspannender Aktivitäten sowie Managementpersonal zeigen, das verdeckte Operationen durchführt.
Tausende Personalakten umfassen Vorgesetzte und Untergebene, was die automatische Erstellung riesiger Organigramme in diesen Agenturen ermöglichte. Kombinieren Sie dies mit den Gruppen (einige Beamte sind in Dutzenden markiert), und Sie können ganz einfach die Aktivitäten auf höchster Ebene durchsuchen, darunter Tausende von Gruppen, die sich mit Überwachung, Spezialoperationen, Finanzen, sozialen Medien und vielem mehr befassen. Weitere Updates finden Sie am Ende dieses Beitrags.
Distributed Denial of Secrets (DDoSecrets), eine in den USA ansässige gemeinnützige Organisation für Transparenz, die „gehackte und durchgesickerte Dokumente im öffentlichen Interesse archiviert und veröffentlicht“, berichtete, dass die Aufzeichnungen von DoP bereitgestellt und am Mittwoch, dem 28. Oktober, mit Hilfe der Schweizer Hacktivistin und Journalistin Maia Crimew veröffentlicht wurden. Eine durchsuchbare Website namens icepicx.is hilft beim Durchsuchen dieser Daten, die laut FAQ mit Aktualisierungen „angereichert“ wurden; Der gesamte Datensatz ist jetzt online. (Die ursprüngliche Domain, icepi.cx, wurde auf Anfrage des DHS deaktiviert.)
DoP sagte bereits im März, als „Details von 6.681 Organisationen, die sich um Verträge beworben hatten“, durchsickerten, dass staatliche Gewalt in Minnesota – die Ermordung von Renee Good und Alex Pretti – Hackerangriffe auf die Heimatschutzbehörde motiviert habe. Beide Mörder von Pretti scheinen in den durchgesickerten Daten enthalten zu sein.
„Warum das DHS hacken? Mir fallen ein paar sehr gute Gründe ein! Ich veröffentliche das, weil das DHS uns umbringt und die Leute es verdienen zu wissen, welche Unternehmen es unterstützen und woran sie arbeiten.“
„E-Mail-Adressen und Telefonnummern sind unverzichtbare Werkzeuge für FOIA-Forscher und machen oft den Unterschied zwischen einer vagen Anfrage nach Daten, die abgewiesen wird, und einer Anfrage, die Ergebnisse liefert. Angesichts der Missachtung selbst grundlegender Transparenz durch die Trump-Regierung ist der Bedarf an solchen Werkzeugen dringend.“
Die aktuelle Bilanz auf icepicx.is kann sich ändern – Standorte werden im Zuge der Datenbereinigung zusammengefasst.
CBP ist Zoll- und Grenzschutz; FLETC sind Ausbildungszentren für Strafverfolgungsbehörden des Bundes. FPS ist der Bundesschutzdienst; Das DHS-Hauptquartier ist das Personal der Abteilungszentrale. HSI ist die Homeland Security Investigations-Abteilung von ICE; S&T ist die Direktion für Wissenschaft und Technologie des DHS; USCIS ist die US-amerikanische Staatsbürgerschafts- und Einwanderungsbehörde und CISA ist die Cybersecurity and Infrastructure Security Agency. Ungefähr 9 % der Menschen sind „Partner“, also Berater und Auftragnehmer, die oft „ Associates.dhs.gov“ als Kontakt-E-Mail-Domäne verwenden; Unternehmen wie Deloitte, die „Sprungteams“ organisieren, tauchen auf dieser Welt auf. „CTR“ steht manchmal für Auftragnehmer.
Viele der Standorte waren zuvor nicht als ICE- oder DHS-Büros bekannt. Beispielsweise wurde eine Suite in der Parthenia Street in Northridge, Kalifornien, nicht als HSI-Büro aufgeführt, wird aber in den Daten identifiziert. Bedenken Sie, dass die Informationen möglicherweise ungenau oder veraltet sind. Es wird jedoch davon ausgegangen, dass Journalisten und Einheimische viele Orte zum Nachschlagen haben.
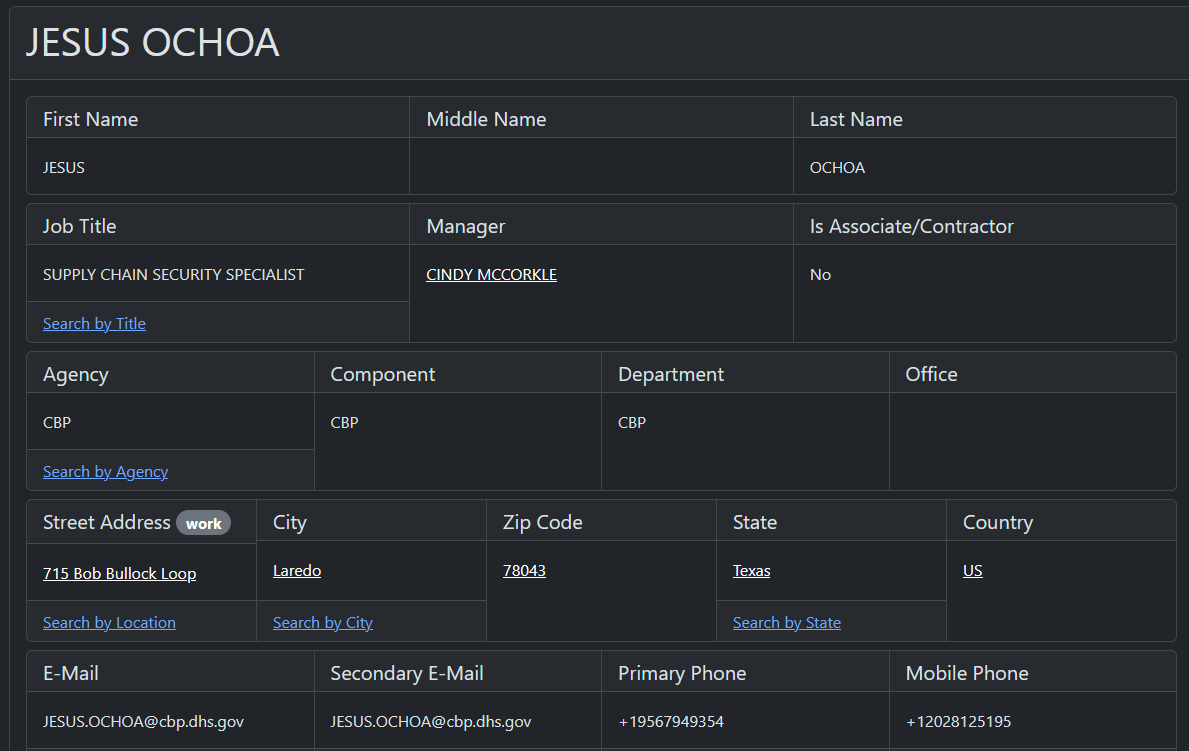
Jesus Ochoa wurde als einer der Agenten genannt, die Alex Pretti getötet haben, und ein CBP-„Supply-Chain-Security-Spezialist“ mit diesem Namen mit Sitz in Laredo, Texas, ist in der Datenbank aufgeführt und gehört verschiedenen Laredo-bezogenen Gruppen wie SG-LAR029A-SEALS zusammen mit mehr als 60 anderen texanischen CBP-Mitarbeitern an.
Standort 0000A2 im Hidalgo/Pharr/Anzalduas Enrollment Center an der South Stewart Road in Mission, Texas, ist als Arbeitsort von Prettis anderem Mörder, Raymundo Gutierrez, aufgeführt, der sich diesen Raum mit vier anderen „SRT OPERATOR“ (Abkürzung für Special Response Team) und Special Operation Supervisors teilte. Aus seinen Gruppenmitgliedschaften geht ein Mosaik von Gutierrez‘ Zugang zu DHS-Systemen hervor. Beispielsweise würden die Gruppen SG-AMO-EGIS-ITAK-TAK und SG-BEMS-EGIS-OFO-TAK von 140 bzw. 269 CBP-Mitarbeitern für den Zugriff auf das „Team Awareness Kit“ genutzt. (Mehr zu TAK weiter unten.)
Auf der Website heißt es: „Dies ist keine umfassende Liste aller DHS-Mitarbeiter. Alle Daten werden unverändert bereitgestellt; Ungenauigkeiten stammen aus Quelldaten und können reproduziert werden.“
Die Website icepicx.is umfasst mehr als 20 „CUC“-Gruppen (Active Directory / Okta-Arbeitsgruppen). (CUC ist der ICE-Jargon für „Certified Undercover“-Operationen.) Jede Gruppe kann auf ihre einzelnen Mitglieder überprüft werden, zu denen Führungskräfte wie der stellvertretende Direktor und die verantwortlichen stellvertretenden Spezialagenten gehören, bei denen es sich um Spitzenpersonal in den einzelnen Außenstellen handelt.
Um ein Beispiel zu nennen: Das JKR HSI CUC, bei dem es sich wahrscheinlich um eine zertifizierte Undercover-Operationsgruppe mit Beteiligung von Homeland Security Investigations handelt, zeigt Personal bei „JKR – ICE COLOCATION SAN ANTONIO“, bei dem es sich wahrscheinlich um ein HSI-Büro in der Jackson Keller Road in der texanischen Stadt handelt. An diesem Ort sind 46 Personen indiziert. Diese CUC-Aktivität ist auch mit einem Büro in Crystal City, Arlington, VA, verbunden, das „NGI – ARLINGTON OFFICE“ heißt und 50 Mitarbeiter beschäftigt, von denen viele mit technischen Programmen mit Titeln wie F&E-Informatik, DevOps, Senior Data Engineer verbunden sind, wie die zugewiesenen Arbeitsgruppen ausführlich zeigen. (Mehr zum Büro in Arlington weiter unten.)
In Minnesota sind 26 Standorte verlinkt (Filter nach Bundesstaat sind verfügbar). Beispielsweise ist das Büro in Grand Marais, 518 E. HWY 61, mit fünf Zoll- und Grenzschutzmitarbeitern aufgeführt.
78 Mitarbeiter des Whipple Federal Building sind in Fort Snelling, MN, aufgeführt, aber die Aufzeichnungen einer Person sind fälschlicherweise unter Saint Paul aufgeführt. Diese Daten könnten für laufende Bundesklagen von Bedeutung sein, da Kläger anonyme Regierungsbeamte als „John Doe“ bezeichnet haben, einschließlich einer Klage wegen der Ermordung von Renée Good.
Emma Best von DDoSecrets erwähnte Gruppen, die herausragten, wie „ERO-AD REMOVAL AWARD NOMINATION SR APPROVERS“, was „hart trifft“, weil ihr Zweck darin besteht, ICE-Agenten zu Abschiebungen zu gratulieren. Es gibt mehr als 30 solcher Gruppen.
Die durchgesickerten Gruppen sind eine Art Brotkrumenpfad für Software-Zugriffskontrollen und Aktivitäten im Zusammenhang mit großen Websites wie Twitter und Instagram.
Zur Gruppe „Twitter.com“ gehören nicht nur Mitarbeiter aus den Bereichen „Webkommunikation“, „Multimedia“ und Grafikdesign, sondern auch viele Wachoffiziere, „Spezialisten für Geheimdienstoperationen“ und Mitarbeiter des National Operations Center (NOC). Zu den „Organisationseinheiten“ in dieser Gruppe gehören „Proxy-Ausnahmen“, was wahrscheinlich darauf hindeutet, dass ihr Webverkehr auf eine besondere Art und Weise gehandhabt wird – innerhalb von Regierungsbehörden werden Daten an externe Server oft an spezielle Proxy-Computer gesendet, die kontrollierte Firewall-Gateways zum externen Internet sind. Die 30 Mitglieder von „NOC Twitter Access“ scheinen ähnliche Ziele zu verfolgen, beispielsweise NOC-Desk-Offiziere und leitende Wachoffiziere.
Spitzenkräfte sind gleichzeitig in Dutzenden dieser Softwaregruppen tätig. Ein typisches Beispiel ist Citrix. Zu mehreren Gruppen gehört „WS1“ (nicht zu verwechseln mit AWS, was wahrscheinlich Amazon Web Services bedeutet), wie zum Beispiel „WS1-DHS-HQ-PROD-Sync-Users“. WS1 ist eine gebräuchliche Bundesabkürzung für Omnissa Workspace One. Große Softwarepakete werden in der Regel von Dienstanbietern verwaltet. Erst vor wenigen Tagen hat Carahsoft einen Rahmenkaufvertrag über fast 2,7 Milliarden US-Dollar für Dutzende von Anbietern, darunter Omnissa, abgeschlossen.
Cellebrite ist ein Anbieter von Datenextraktion für Mobiltelefone, der in der Carahsoft-Alleinquellenvereinbarung enthalten ist und in zwei Gruppen aufgeführt ist. Die SG-EDN006A-INTEL-CELLEBRITE-Gruppe hat 52 Mitglieder, hauptsächlich CBP-Geheimdienstoffiziere in Texas.
Es überrascht nicht, dass die VIP-Liste viele Beamte auf stellvertretender Chef- und Direktorenebene umfasst, insgesamt 70.
Der Begriff „HQP“ kommt in Dutzenden von Gruppen vor, insbesondere innerhalb der USCIS-Agentur. Ebenso sind „HQPRO“-Elemente eindeutig beschaffungsbasiert, wie HQPRO_ACQUISITION_SYSTEM und HQPRO_Budget. HQ1-SG-FS-HQP-RAD_Branch_Chiefs – RESTRICTED FOLDER erscheint mit hochrangigem Personal bei USCIS.
Im folgenden Abschnitt finden Sie eine kurze Fallstudie zur mobilen Software „Raven“, die mit KI und datenschutzrelevanten persönlichen Daten, Forschung und Entwicklung sowie den Sandia National Laboratories verknüpft ist.
Der Personalindex kann auch nach internationalen Standorten sortiert werden, die häufig aus fünf Nullen gefolgt von einem zweibuchstabigen Ländercode bestehen.
In London operieren zwei CBP- und drei HSI-Mitarbeiter von der markanten, würfelförmigen US-Botschaft in 33 Nine Elms Lane aus. Einige Agenten tragen den Titel FSNI oder „Foreign Service National Investigator“ wie ICE oder seine HSI-Unterabteilung; „Mission Support Specialist“ ist ein weiterer gebräuchlicher Titel.
Drei Mitarbeiter, zwei davon Ermittler, sind im Land „HN“, was wahrscheinlich Honduras bedeutet, in der „TGK – U.S. EMBASSY“, was wahrscheinlich Tegucigalpa, die Hauptstadt, bedeutet, aufgeführt.
In Brüssel, Belgien, sind zwei Beamte tätig, von denen einer ein Centcom-Verbindungsmann zu „NTC-CD“ ist und bei CBP aufgeführt ist. Bei dieser Adresse handelt es sich offenbar um die US-Botschaft am Boulevard du Régent 27. (Zwei weitere HSI-Mitarbeiter sind im BEG – BRÜSSEL-BÜRO mit unklarer Adresse aufgeführt.)
Dreizehn CBP-Mitarbeiter sind am Abu Dhabi International Airport in den Vereinigten Arabischen Emiraten gelistet.
Sieben HSI-Ermittler und andere Mitarbeiter sind in der BUE – Konsularabteilung in Bangkok, Thailand, aufgeführt. In Neu-Delhi, Indien, sind vier HSI-Ermittler aufgeführt. Drei HSI-Ermittler sind im ICE-Attaché-Büro in Phnom Penh, Thailand, aufgeführt. Sieben HSI-Mitarbeiter sind von der US-Botschaft in Manila, Philippinen, aus im Einsatz.
In Kanada sind 13 CBP-Mitarbeiter am Flughafen Calgary gelistet. 22 CBP-Mitarbeiter sind am Vancouver International Airport und 27 CBP-Mitarbeiter am internationalen Flughafen in Toronto gelistet. Zwei weitere HSI-Agenten sind beim US-Konsulat in Toronto gelistet. Drei HSI-Mitarbeiter sind in der US-Botschaft in Ottawa aufgeführt.
An einer Adresse in der Nähe des Flughafens in Nassau auf den Bahamas sind zehn CBP-Mitarbeiter gelistet. Am Flughafen Dublin in Irland sind sechs CBP-Mitarbeiter gelistet. Ein auf „Containersicherheit“ spezialisierter CBP-Beamter ist an einer Seehafenadresse in Tokio aufgeführt. Sechs Agenten (fünf HSI und ein ICE-ERO-Attaché) sind bei der US-Botschaft in Mexiko-Stadt aufgeführt.
Auf der Website werden mehr als 50 ICE- und HSI-Persönlichkeiten vorgestellt, darunter Agenten, Beamte, Vorgesetzte, Manager und Rechtsberater mit Sitz in Chicago.
Wir haben mit freundlicher Genehmigung von Unraveled Press eine Reihe von Aufzeichnungen über DHS-Agenten in Chicago überprüft, die wiederholt auftauchende Agenten untersuchen.
Martin Lagunas ist in den Icepick-Daten als „Aufsichtsbeamter für die Abschiebung von Haftanstalten“ mit Sitz in der ICE-Außenstelle in Chicago aufgeführt. Er ist in mehr als 30 Gruppen gelistet, darunter „Broadview Mailbox Users“. Broadview ist die berüchtigte ICE-Haftanstalt in der Nähe von Chicago, in der sieben weitere ICE-Agenten aufgeführt sind, abgekürzt als „BRV“. Tatsächlich bestätigte die Berichterstattung von Unraveled, dass Lagunas bei Broadview sehr aktiv war.
Lagunas werden außerdem die Gruppen BRV_Home_Drive und BRV_Share zugewiesen, die wahrscheinlich mit Broadview-Daten verknüpft wären.
Zusammen mit 4100 anderen Nutzern, insbesondere Abschiebebeamten, ist er Mitglied der Gruppe „TACCOM LEO Users“. 4900 Benutzer, darunter Lagunas, sind auf „iTAK_DHS_Interop“, einer von Syzygy Integration, LLC entwickelten iOS-App, die „Team Awareness Kit“ (TAK)-Funktionen bietet – stellen Sie sich georäumliche Kartenpunkte vor, die sich mit Live-Updates bewegen, um anzuzeigen, wo sich Agenten und möglicherweise Ziele befinden.
Er ist auch auf ERO-GOODDynamics_Import, was sich wahrscheinlich auf die von BlackBerry bereitgestellte „Good Dynamics Secure Mobility Platform“ bezieht (mehr zu BlackBerry- und ICE-Apps weiter unten). Zusammen mit 4550 anderen ist Lagunas auch in der Gruppe Headspace_users aufgeführt. Headspace ist eine Meditations-App – das Unternehmen hat einen Vertrag zur „Finanzierung von Software für die psychische Gesundheit, die für Ero-Mitarbeiter erforderlich ist“ erhalten.
Er ist außerdem Mitglied von WpaaS_Sunflower-Users, der wahrscheinlich von ICE und DHS genutzten Sunflower-Asset-Management-Plattform.
Ein paar andere Einträge, die mit den Aufzeichnungen von Unraveled Press übereinstimmen: Alfredo Alvillar wird in den Aufzeichnungen als „1st Level Supervisor“ bei CBP mit Sitz in Texas aufgeführt. Er behauptete, bei einem Vorfall im Oktober 2025 in Chicago angegriffen worden zu sein. Michael Sveum, ein weiterer CBP-Supervisor der ersten Ebene aus El Paso, Texas, ist aufgeführt; Er war zusammen mit Greg Bovino am Ort der Ermordung von Renée Good in Minneapolis. Edgar Vazquez, ein weiterer texanischer CBP-Agent am Ort des Mordes an Good, scheint zwei Einträge in verschiedenen texanischen Städten mit unterschiedlichen Schreibweisen für die E-Mail-Adresse zu haben. Sveum und Vazquez waren beide auch in Chicago aktiv im Kampf gegen Demonstranten. Beachten Sie, dass die Namenssuche die Eingabe von „%lagunas“ erfordert, um nach Namen zu suchen, die auf diese Weise enden – das %-Symbol ist ein Platzhalter.
Die Lecks zeigen Personal, Programme und Systeme auf den höchsten Ebenen der technologischen Forschung und Implementierung von DHS und ICE, die Agenten auf amerikanischen Straßen dienen. Ein gutes Beispiel ist die Bereitstellung und Entwicklung rund um die weit verbreitete Raven-Suite. „Raven“ bezieht sich auf einige Produkte, die Homeland Security intern entwickelt hat und die erhebliche Auswirkungen auf die Privatsphäre der Amerikaner haben. „RavenGo UEM Prod“ hat mehr als 3400 Mitglieder, darunter Organisationseinheiten wie „AI“. Die „IC_raven_cloudbees_developers“-Gruppe ist zwar klein, umfasst aber mehrere Forschungs- und Entwicklungs-Informatiker und ist zwischen dem „NGI – ARLINGTON OFFICE“ und den Sandia National Laboratories in New Mexico angesiedelt. Cloudbees ist ein Anbieter von Agentencodierung.
Raven ist die Abkürzung für Repository for Analytics in a Virtualized Environment, einer KI-gestützten Plattform. (Darüber hinaus basiert Raven gemäß einem Anhang zur Auftragsvergabe HSHQDC-12-D-00014 auf Blackberry United Endpoint Management (UEM).) Raven Compliance Automation Tool ist ein weiteres Programm in der Suite. Das Brennan Center untersuchte mehrere Anbieter, die von der Raven-Entwicklung profitierten.
Es gibt fast 20 „UEM“-Gruppen, zu denen 4551 „UEM ERO Users“ gehören, die wahrscheinlich ICE-Abschiebeagenten wären. „UEM LEO Users“ hat mehr als 3700 Mitglieder, darunter viele Abschiebebeamte im ganzen Land. (LEO ist eine gebräuchliche Abkürzung für Law Enforcement Organization.)
Für „Christian Castro“ gibt es zwei Einträge in der Datenbank, darunter einen ICE-Agenten, der in Harlingen, Texas, stationiert ist, wo er verhaftet wurde. Die #ERO HARLINGEN FLD OFC-Gruppe umfasst 160 Mitglieder und es gibt 119 Mitglieder am Standort HLG – HARLINGEN FIELD OFFICE ANNEX. Die aufgeführte E-Mail-Adresse scheint jedoch ein N als Mittelanfangsbuchstabe zu haben. Ein CBP-Grenzschutzbeamter in Las Cruces mit demselben Namen ist ebenfalls aufgeführt, jedoch ohne Anfangsbuchstaben in der Mitte.
Castro wurde im September sowohl von Minnesota als auch vom DOJ angeklagt. Das FBI beschuldigte ihn, falsche Angaben zu einer Schießerei am 14. Januar in Nord-Minneapolis gemacht zu haben, was dazu führte, dass bei schnellen nächtlichen Protestaktionen Dokumente aus Bundesfahrzeugen geborgen wurden.
„Schwarzer Oktober“ ist der neue Spitzname für die jüngste Welle kritischer Computersicherheitsprobleme, der der ShinyHunters-Hack vorausging, der Anfang des Jahres in die Personalsysteme des FBI eindrang. Wird die Idee, riesige Datenbanken zu speichern, zu heikel?
„Es sind Dinge, zu denen der Kongress Zugang haben sollte, aber oft muss er darum bitten und dafür kämpfen. Ein Teil dessen, was die Daten so wertvoll macht, ist, dass sie Fragen beantworten und aufwerfen, die wir sonst nicht stellen könnten. Selbst wenn jemand das öffentliche Interesse an den Daten nicht verstehen kann, kann er ihren Wert für FOIA-Antragsteller und andere Journalisten nicht leugnen.“
„Wir müssen nicht weiter als bis zu den jüngsten Untersuchungen zu BlueLeaks 2.0 schauen, um dies und die Tendenz von Regierungsbehörden und Auftragnehmern zu erkennen, die von ihnen verursachten Probleme zu verheimlichen, herunterzuspielen und völlig zu lügen“, fügte Best hinzu. Informanten-Tippdatenbanken, darunter Canadian Crimestoppers, die vom Anbieter P3 betrieben werden, wurden bereits im März in der BlueLeaks2.0-Version von DDoSecrets entfernt.
Im Jahr 2020, nachdem DDoS Blueleaks-Enthüllungen über interne Polizeiakten veröffentlicht hatte, kam es zu Beschlagnahmungen von Servern der Gruppe in Deutschland. Am besten gesagt,
„DDoSecrets hat sich im vergangenen Jahr still und heimlich auf die unvermeidlichen Razzien des Regimes vorbereitet. Wir haben mit dem Aufbau unserer rechtlichen Präsenz in europäischen Ländern begonnen, die noch immer Menschenrechte und freie Meinungsäußerung schätzen, und haben dafür gesorgt, dass unsere Daten sicher gehostet werden und dass sich die rechtlose Beschlagnahme nach der Veröffentlichung von BlueLeaks nicht wiederholt. Wenn die US-Regierung uns zu Märtyrern machen will, werden wir weder zurückschrecken noch vor dem Kampf fliehen. Sie können das Signal nicht stoppen.“
DDoSecrets stellte eine Tabelle mit einigen zusätzlichen Gruppen zur Verfügung, die Forscher genauer untersuchen konnten, gruppiert nach wahrscheinlichen Themenbereichen. Es handelt sich um eine grobe Momentaufnahme, aber sie können alle über den durchsuchbaren Gruppenindex überprüft werden. Einige Highlights:
KI-bezogene Gruppen: DHS-ChatGPT-Users, Grok.com, NRMC AI Integrated Project Team (IPT), OpenAI ChatGPT, Otter.AI, SG-ZScaler-Gemini-Access
Verdeckte Gruppen: #DAS Undercover Operations, CYB_Covert Operations, HQOPS_COVERT_OPS
Cyber-Gruppen: ICE-LSC Foxfire Users-SG, aws-dhs-uscis-acob-pentest-nonprod-Full-Access, BlackHat Coord, BOD 24-0X – Vulnerability Management, BOD 25-0X Known Exploited Configurations, Salt Typhoon Issue Team. Viele andere Gruppen der Cybersecurity and Infrastructure Security Agency (CISA) sind ebenfalls in das Leck einbezogen.
Inhaftierung, Asyl, Abschiebungsgruppen: Viele enthalten Begriffe wie DET, ERO, Removal, Detain, Detention. Einschließlich: #ERO HQ Removal, ICE-ERO-SLC-Removals-Escorts-SG, ICE-ERO-UT-Detainee-Requests-SG, DAL Detention and Removal, ICE-DET-DRO-Removals, ICE-DET-FlightOps, ICE-DET-SocialMedia, ICE-DET-Transport, Oklahoma Detained, AsylumCPMSCorrections-Full-Access. Als Standorte sind Haftanstalten wie die Moshannon Valley Correctional Facility in Philipsburg, Pennsylvania, mit 8 Mitarbeitern von ICE, hauptsächlich Abschiebebeamten, enthalten.
Wahlen: Parlamentswahlen 2024, CISA 2024 Wahlen WRG, Wahlinfrastruktur-Datenaufruf, Wahl-Cyber-Hygienevalidierung, Indiana Elections Lines of Effort, 2026 Unterstützung der Wahlinfrastruktur
Veranstaltungen und Termine: #Protect2024 Elections Services Tracker, 2018alienmigrationsurge Users, 2022 Cybersecurity Summit Planning Team, 2022 Feds Feed Families (FFF) Campaign, 2024 Super Tuesday, 2025 FIFA Club World Cup, 2025USCISPresidentialTransitionCouncil-Full-Access, 2026 FIFA World Cup Planning (R6), 2028 Los Olympische Spiele in Angeles, Olympische Spiele Mailand 2026, SuperBowlLX.HSI
Externe Organisationen und Dienste: #NRC Iron Mountain-Full-Access, 4-Coginiti_Prod, Amazon Connect Internal Collaboration, Chat Google Users, BoozAllenECDTOTrainingTracking, CSA_INTEL_Palantir, CSE_CrowdStrike_Admins, Deloitte Jump Team, e-verify-feedback-Full-Access, facebook.com, HLG PALANTIR, Instagram.com, INTELVIEW CBP FOREIGN REP, KAN FEDEX_WIC – ICE, Mastodon.Social.com, MATRIX USERS, Sandia National Labs, Shodan_Website_Access, Tiktok.com, aws-dhs-uscis-r2d2-prod-Full-Access, r2d2-Full-Access
International: Bangkok-HSI-USDH-Users, Beijing Congressional-Full-Access, Counter-PRC Cyber Working Group, Cuba-USCIS-Full-Access, DAS China Initiative Access Group, HSI Panama BTMAP, HSSEDI China Ops Team, IRAD EurAsia Desk Inbox-Full-Access, IRAD-MiddleEastDesk-Full-Access
Militär/verdächtiges Militär: Militärinfo-Vollzugriff, SFR-Militäreinbürgerung-Vollzugriff, VERStratCommMailbox-Vollzugriff, StratComm_Calendar-Vollzugriff
Teams und Einsätze: #HSI Special Operations, #HSI Special Ops, Blankoscheck, HQOIA_PARADOX, ICE-HSI-MIA-MFS – Cyber_Geilenfeld-SG, ICE Op White Tide USERS, ICE-HSI-MIA-MFS – Op_Capstone_MIU_OPR_Audit_03_2024-SG, ICE-HSI-MIA-MFS – Operation Los Dorados-SG, ICE-HSI-MIA-MFS-OP Hidden Fates-SG, ICE-HSI-MIA-MFS-Operation Money Flight-SG, ICE-HSI-MIA-MFS – Op_Sun_and_Moon-SG, ICE-HSI-MIA-MFS – Operation Money Garden-SG, JKR HSI Operation Condor, Ops Special Access, IEP-HSI-OP-Tri-State-Centipede, ICE-ERO-NSA-GTMO-SG, HSI SAN JUAN INTEL TEAM, IEP-HSI-Gang_Unit, Team Awesome, Team Backpay, TeamDeloitteNRMCDeliverables
Datenschutz, Medien und Aufsicht: HQ1-SG-FS-HQU-OOP-EDITORS-PRIVACY COMPLAINTS, USCIS Privacy Complaints-Full-Access, USCIS Privacy Contracts-Full-Access, USCIS Privacy Incidents Breaches-Full-Access, HQ1-SG-FS-HQU-OOP-EDITORS-Media Disclosures
Sonstiges / Sonstiges: Aerobiologie, Anti-Harassment Hotline-Full-Access, ArchangelMetabase_SSO-CRUD, HQ1-SG-FS-HQU-OOP-EDITORS-MOUs, CISA Dungeons and Dragons Club, Continuity of the Economy, CPU HYDRA, Hidden Patriot Task Force-Full-Access, HQ1-SG-FS-HQU-OOP-REVIEWERS-Dumpster Service, Megatron, MO v. Biden Discovery, OGC Crisis Cell, SerenityNow, Skynet-Admin, The Fantastic Four: OCFO Budget Formulation, USCIS Pride-Full-Access, Wraithwatch-Zugriff, Writers Team :), Communications Intercept Center TechOps (CICTO) Program, HSI-Keyhole_Access, Laboremployerrelationscorresp-Full-Access, NBC Admin Restricted FOIA Data, NBC Hague SG, SDD HSI Scrum Master
29.10.2026: Das Department of Homeland Security konnte erreichen, dass die Domain icepi.cx offline genommen wird. Die neue Domain icepicx.is funktioniert derzeit und die Links hier wurden aktualisiert. Das Social-Media-Netzwerk Bluesky blockierte laut TechCrunch ausgehende Links zu den Site-Domains, obwohl die Daten nur offizielle Telefonnummern und E-Mail-Adressen enthalten. TechCrunch führte die Sperrung der Domain einem DHS-Anbieter namens ZeroFox zu. DDoSecrets hat außerdem eine isländische Backup-Website-Adresse angekündigt. Der isländische Host flokinet hat den Versuch von ZeroFox, die Website zu schließen, zurückgewiesen und die Behauptung zurückgewiesen, dass Geschäftskontaktdatensätze „Doxxing“ seien. Die Berichterstattung erreichte Wired und die Washington Post bestätigte die Echtheit der Aufzeichnungen. Reuters, NextGov, NBCNews, CNBC, The Guardian, TechCrunch, TechDirt, TechRadar, NPR, LA Taco, BBC und Techspot veröffentlichten detaillierte Berichte.
In der WBAI-Sendung „Off the Hook“ sagte Emma Best, dass es sich bei dem Problem um ein Konfigurationsproblem mit Okta handele: „Soweit ich über den tatsächlichen Verstoß selbst weiß, hat das Friedensministerium einen Konfigurationsfehler im Okta-Dienst des DHS gefunden und ausgenutzt, und ich bin mir ziemlich sicher, dass der Fehler beim DHS und nicht bei Okta liegt, einfach weil es normalerweise so funktioniert. Das Problem scheint auf das DHS beschränkt zu sein und das scheint mit dem übereinzustimmen, was Okta gesagt hat.“
Bitte erwägen Sie eine steuerlich absetzbare Spende, um unsere horizontal organisierte, gemeinnützige Medienorganisation zu unterstützen:
Folgen Sie uns auf X (auch bekannt als Twitter), Facebook, YouTube, Vimeo, Instagram, Mastodon, Threads, BlueSky und Patreon.